情報提供:
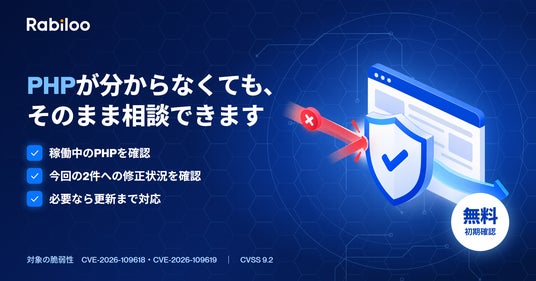
株式会社Rabiloo Japan(本社:神奈川県相模原市)は、2026年10月21日に公表されたPHP本体の重大な脆弱性2件を受け、企業のWebサイト・Webサービスを対象とする「PHP脆弱性緊急対応サービス」の提供を2026年10月23日に開始しました。その入口として、稼働中のPHPと今回の修正の状況を確かめる無料初期確認を受け付けています。
PHPを使っているかどうか分からない企業や、サイトの制作・保守を外部に任せている企業でも、会社名・連絡先・対象のURLだけで申し込めます。確認できたこと、確認できないこと、次の行動を分けて、専門用語を使わずにお伝えします。更新が必要な場合は、内容と費用を事前にご案内したうえで、PHPの更新と動作確認までRabilooが行います。
サービスLP:https://rabiloo.co.jp/php-vulnerability/
背景:10月21日に何が公表されたか
2026年10月21日、PHPの開発チームは、PHP本体の脆弱性CVE-2026-109618とCVE-2026-109619(通称「PHP2Shell」)と、それを直した修正版を公表しました。深刻度はいずれもCVSS v4.0で9.2(Critical)です。条件がそろうと、ログインしていない第三者が、PHPの実行権限で不正なコードを動かせるおそれがあります。修正済みのバージョンは、8.2.35、8.3.36、8.4.27、8.5.12です。国内では、IPA(情報処理推進機構)とJPCERT/CCが10月22日に注意喚起を公表しました。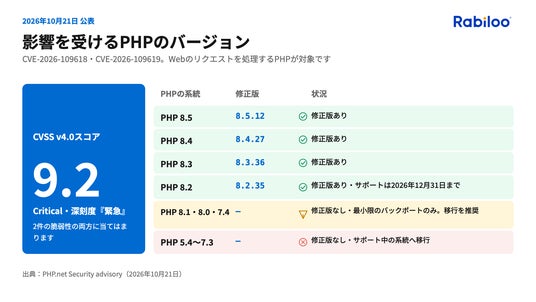
Amazonは、公表前の10月17日から攻撃の試みを観測したと報告しています(実際のサイトで攻撃が成功したかどうかは不明としています)。ただし、攻撃の試みが観測されていることは、個々の企業のサイトが被害を受けたという意味ではありません。必要なのは、自社の環境を確かめ、修正が済んでいなければ更新を進めることです。
「自社が対象か分からない」企業へ
PHPは、外から見えないところでサイトやサービスを動かしています。次のどれかに当てはまれば、今回の確認の対象になり得ます。- 会社のホームページ:問い合わせフォームや、お知らせを更新する画面があるサイト
- WordPressのサイト:WordPress本体を更新していても、サーバーで動くPHPは別に確認が必要です
- 予約・会員・ECなどのWebサービス:予約画面、顧客向けのマイページ、ネットショップ、取引先向けの受発注の画面など
- 外部とつながるAPI:決済や在庫など、ほかのシステムとデータをやり取りする仕組み。画面がなくても対象になり得ます
サイトが普段どおり表示されていることは、修正が適用されている証拠にはなりません。また、サーバー会社やOSの提供元が、古いバージョン番号のまま修正を取り込んでいる場合もあるため、バージョン番号だけでは判断できません。
制作会社やサーバー会社に任せていて、誰に何を聞けばよいか分からない場合も、そのまま申し込めます。契約書や毎月の請求書にある会社名が分かれば、そこから確認を始められます。サーバー会社や制作会社への確認もRabilooで進められます(進め方はサーバーの管理の権限によって変わるため、個別にご案内します)。
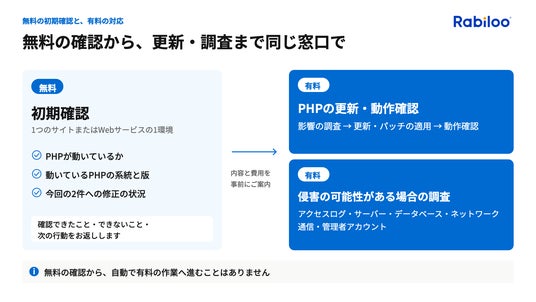
無料初期確認の概要
対象- 企業が運営するWebサイト、またはWebサービス
- 1つのサイトまたはWebサービスの1環境
確認すること
- PHPが動いているか
- 動いているPHPの系統と版サーバー会社やOSの提供元が、今回の修正を取り込んでいるか
- 分からない点を、どこに確かめればよいか
お返しする内容
確認できたこと確認できないこと次の行動
返答の目安
- 受付のご連絡:お申込みから1営業日以内に、メールでご連絡します
- 結果のご連絡:確認に必要な情報がそろってから3営業日以内に、メールでお伝えします
費用
無料(無料初期確認から、自動で有料の作業へ進むことはありません)
申込みに必要な情報
- 必須:会社名、連絡先(お名前・メールアドレス・電話番号)、対象のサイト・WebサービスのURL
- 分かれば:サーバー会社、制作会社・保守会社、管理画面で見える情報(PHPの版の表示、サーバーの種類など)
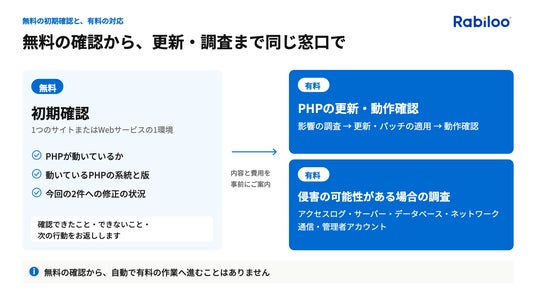
無料初期確認には、侵入試験、網羅的な脆弱性診断、侵害されたかどうかの調査、修正の作業は含まれません。サイトのURLだけでPHPの利用や修正の適用を判定することはしないため、必要に応じて追加の情報をお願いします。申込みの際に、パスワードや秘密鍵をお知らせいただく必要はありません。フォームやメールにも書かないでください。
申込みから結果の連絡までの流れ
- 申込み:LPのフォームから、会社名、連絡先、対象のURLを送ります
- 情報の確認:足りない情報は、調べ方をお伝えするか、サーバー会社などへの確認をRabilooで進めます
- 初期確認:分かる範囲の情報から、PHPの稼働と、今回の修正の状況を確かめます
- 結果の連絡:確認できたこと、確認できないこと、次の行動を、専門用語を使わずにお伝えします
- 必要なら更新まで:内容と費用を事前にご案内したうえで、Rabilooが更新と動作確認まで行います
更新が必要な場合:有料の緊急対応
初期確認で更新が必要と分かった場合は、次の作業までRabilooが行えます。内容と費用は、環境を確かめたうえで事前にご案内します。作業を頼むかどうかは、結果をお伝えしたあとに決められます。- 影響の調査:対象の環境が、今回の2件の影響を受ける構成かを詳しく確かめます
- PHPの更新・パッチの適用:修正版への更新、または提供元の修正の適用を行い、PHPの実行プロセスを再起動します
- 更新後の動作確認:問い合わせフォーム、予約、ログイン、注文など、事業に関わる機能が動くかを確かめます
侵害の調査や復旧は、更新の作業とは別の専門の対応です。不審な動きがある場合は、ログや証拠を残したうえでご相談ください。
お申込み方法
サービスLPの申込みフォームから受け付けています。PHPのバージョンが分からない場合も、そのままお申し込みください。電話(070-8456-9696)でもご相談いただけます。自社のPHP稼働環境を無料で確認する →
株式会社Rabiloo Japanについて
Rabilooは、2017年に創業したIT企業です。2022年に株式会社Rabiloo Japanを設立し、予約・会員・業務システムなどのWebサービスの開発と、その後の運用・保守を支援しています。
今回のサービスでは、初期確認から更新・動作確認までを同じ窓口で行います。確認の結果は、経営の判断に使える言葉でお伝えします。
Rabilooグループとして、ISO/IEC 27001(情報セキュリティ)、ISO 9001の認証と、CMMI Level 3の評価を取得しています。
会社概要
- 会社名:株式会社Rabiloo
- 所在地:神奈川県相模原市中央区清新一丁目1番17号 荒木ビル3階(日本法人)
- ハノイ本社 :3rd Floor, B1 Roman Plaza Building, To Huu Street, Dai Mo Ward, Nam Tu Liem District, Ha Noi, Vietnam
- 代表者:ゴー・ゴック・クオン
- 設立:2017年4月
- 事業内容:
- - AI・DXの導入支援(導入計画づくりから、業務への組み込みまで)
- - AIの実装(使えるAIを1か月で納める「AIファーストムーブ」ほか)
- - 業種別のソリューションの開発・提供(AIカメラ、物流管理システム、予約システム、POSシステム、AIチャットボット、AI-OCRなど)
- - Webサービス・業務システム・アプリの開発
- - 納品後の運用改善・保守
- URL:https://rabiloo.co.jp
本件に関するお問い合わせ
株式会社Rabiloo Japan
電話:070-8456-9696
メール:contact@rabiloo.com
サービスLP:https://rabiloo.co.jp/php-vulnerability
参考情報
- PHP公式:2026年10月21日の注意喚起https://www.php.net/archive/2026.php#2026-10-21-5
- JPCERT/CC:CVE-2026-109618/CVE-2026-109619に関する注意喚起https://www.jpcert.or.jp/at/2026/at260033.html
- IPA:PHPの脆弱性対策についてhttps://www.ipa.go.jp/security/security-alert/2026/alert20261022.html
- Amazon Threat Intelligence:公表前の攻撃の試みの観測https://aws.amazon.com/blogs/security/amazon-threat-intelligence-identifies-php2shell-exploitation-prior-to-public-disclosure-in-madpot/
特集
最新ニュース
見る・遊ぶ
食べる
買う
学ぶ・知る
みん経トピックス
プレスリリース